4 min de lecturaGuía
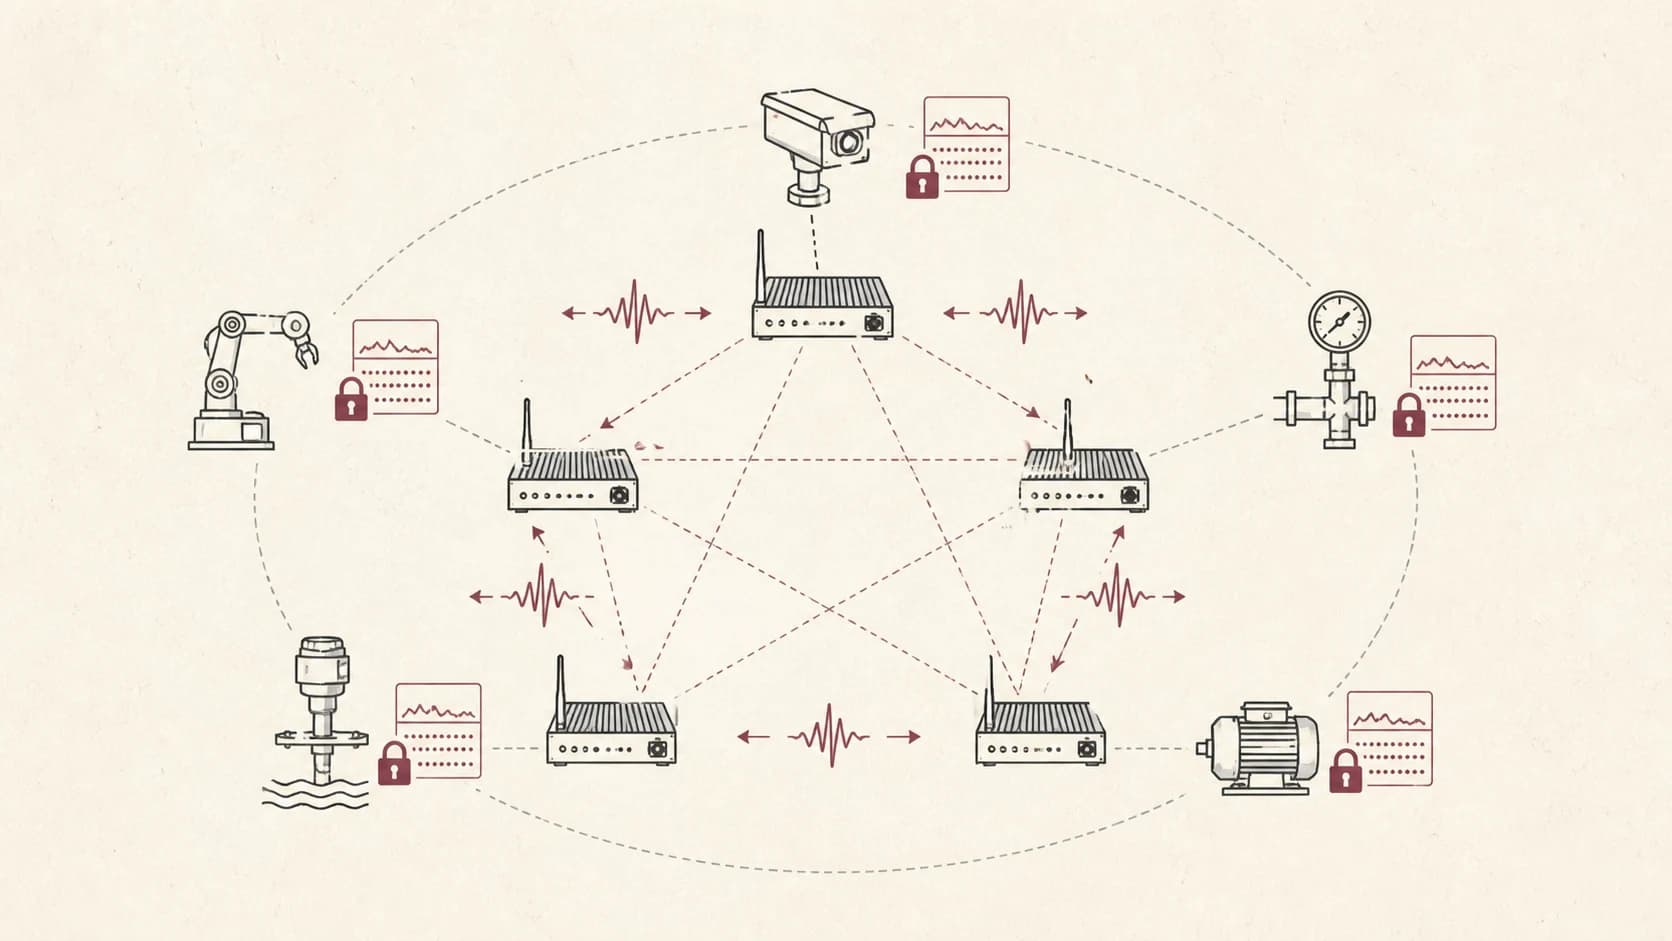
Privacidad, agregación segura y robustez en DFL
Combina privacidad diferencial, agregación segura y DFL robusto con supuestos explícitos, amenazas locales y evaluación conjunta.
Notas de investigación y guías técnicas sobre aprendizaje federado, IA distribuida, ciberdefensa, sistemas confiables y plataformas con privacidad.
18 artículos. Página 1 de 3.
4 min de lecturaGuía
Combina privacidad diferencial, agregación segura y DFL robusto con supuestos explícitos, amenazas locales y evaluación conjunta.
5 min de lecturaNota de investigación
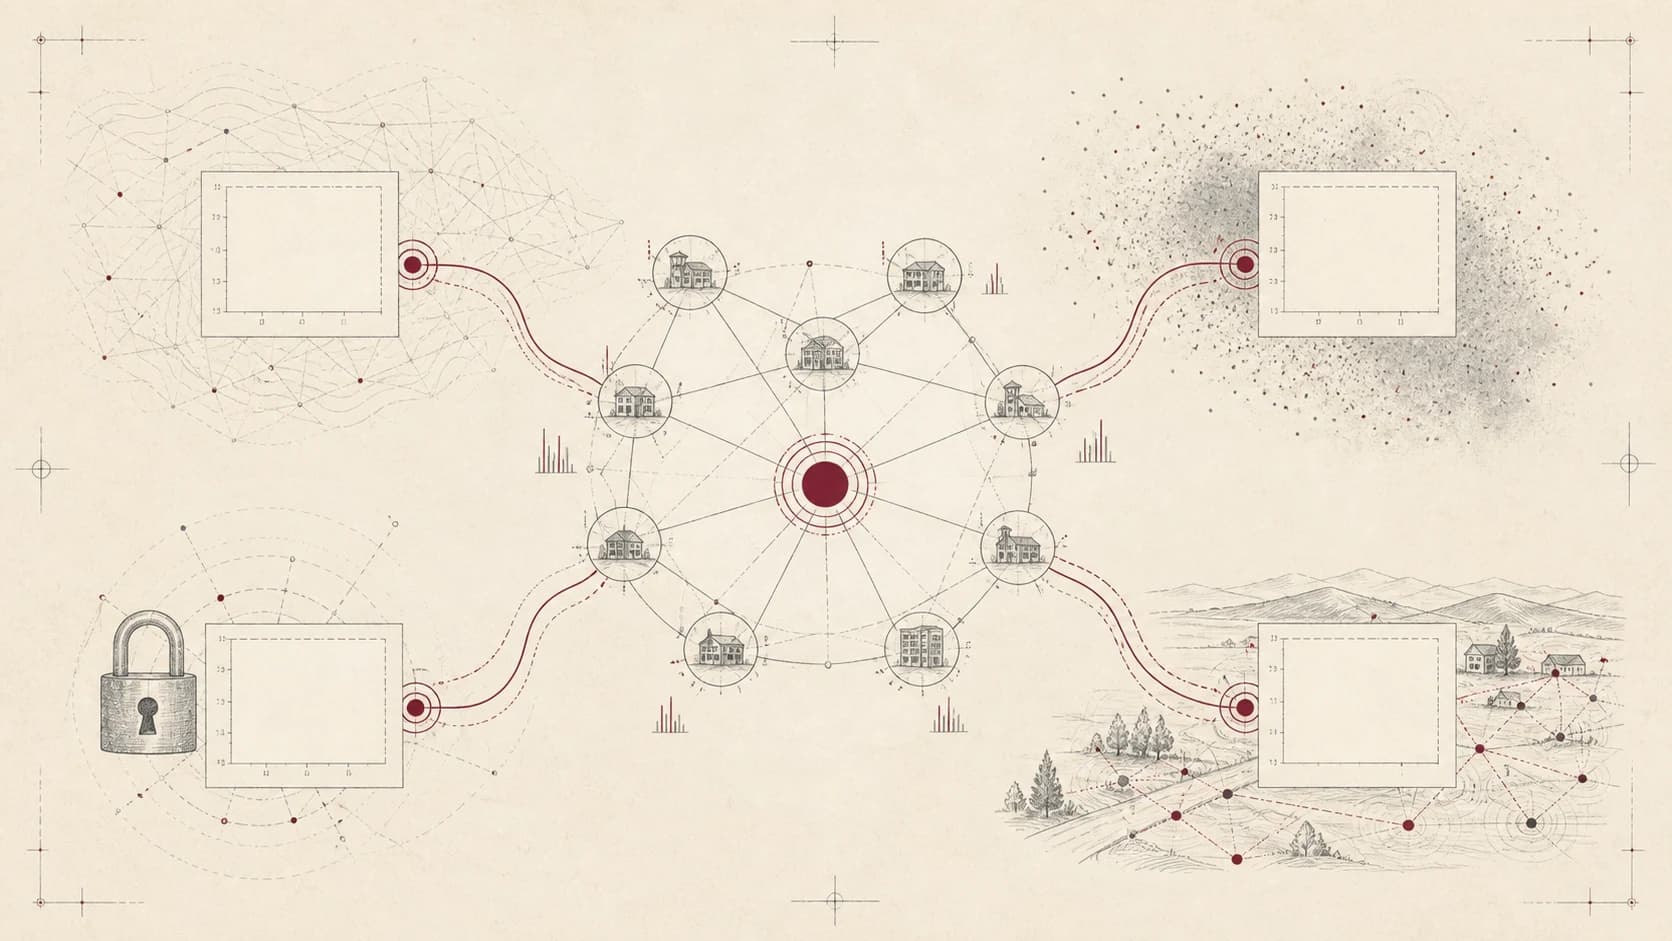
Preguntas abiertas en DFL robusto: grafos dinámicos, contexto manipulado, privacidad, modalidades ausentes y experimentos para avanzar.
4 min de lecturaNota de investigación
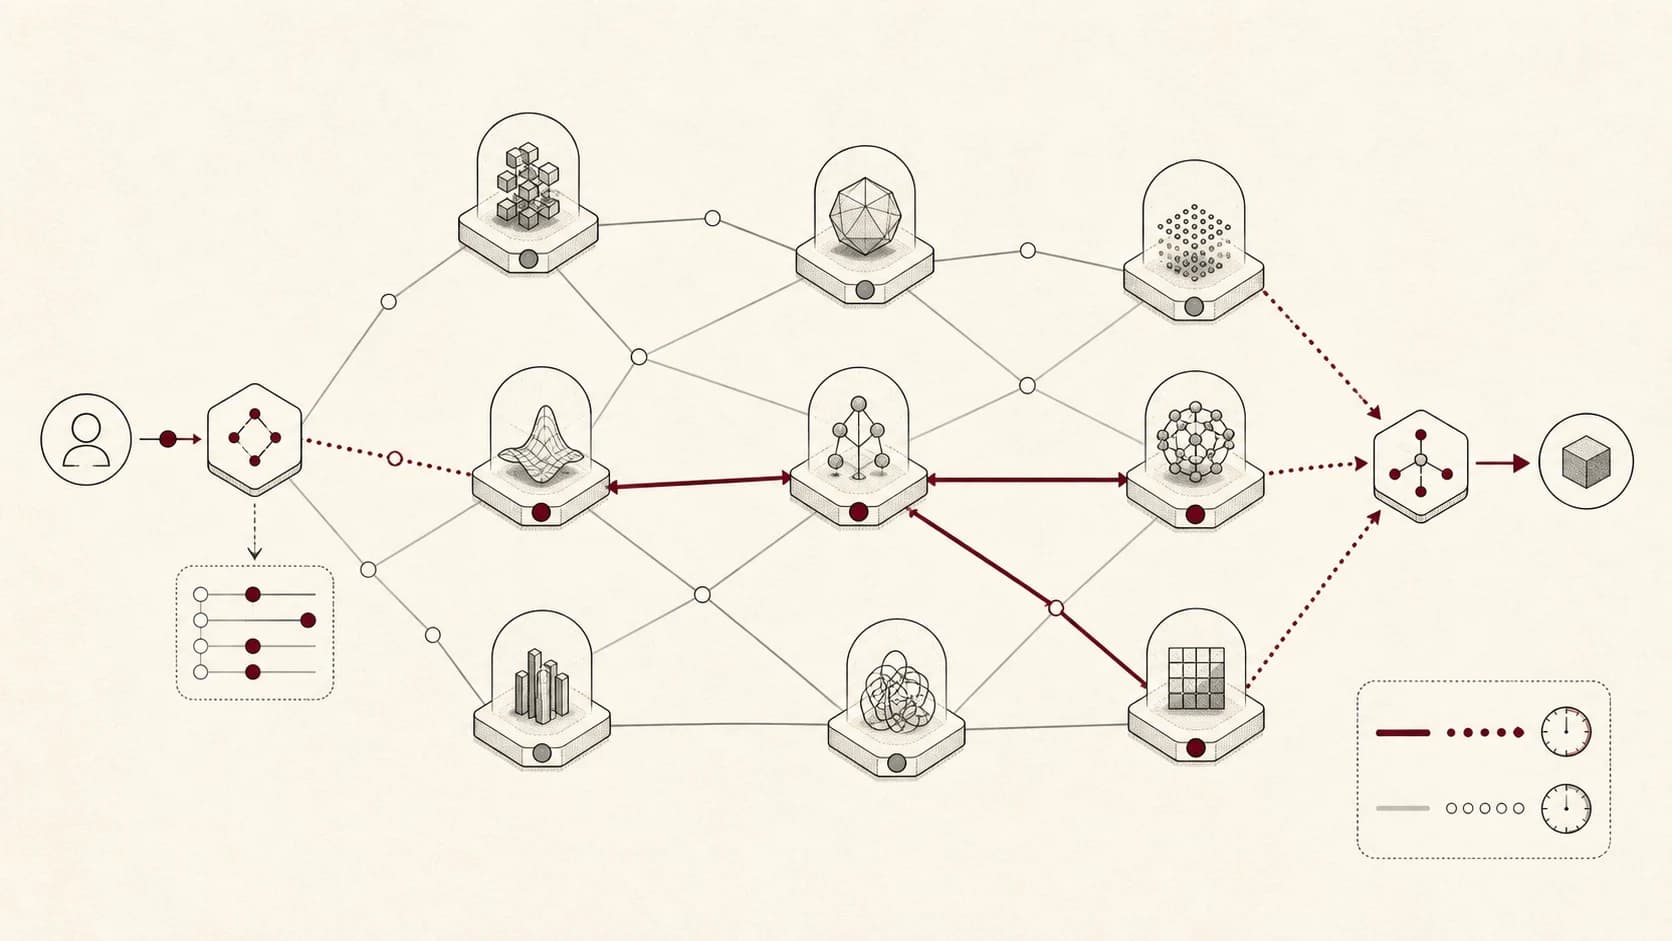
MoE distribuida en edge: colocación de expertos, camino crítico, ancho de banda, activaciones y recuperación ante fallos.
5 min de lecturaNota de investigación
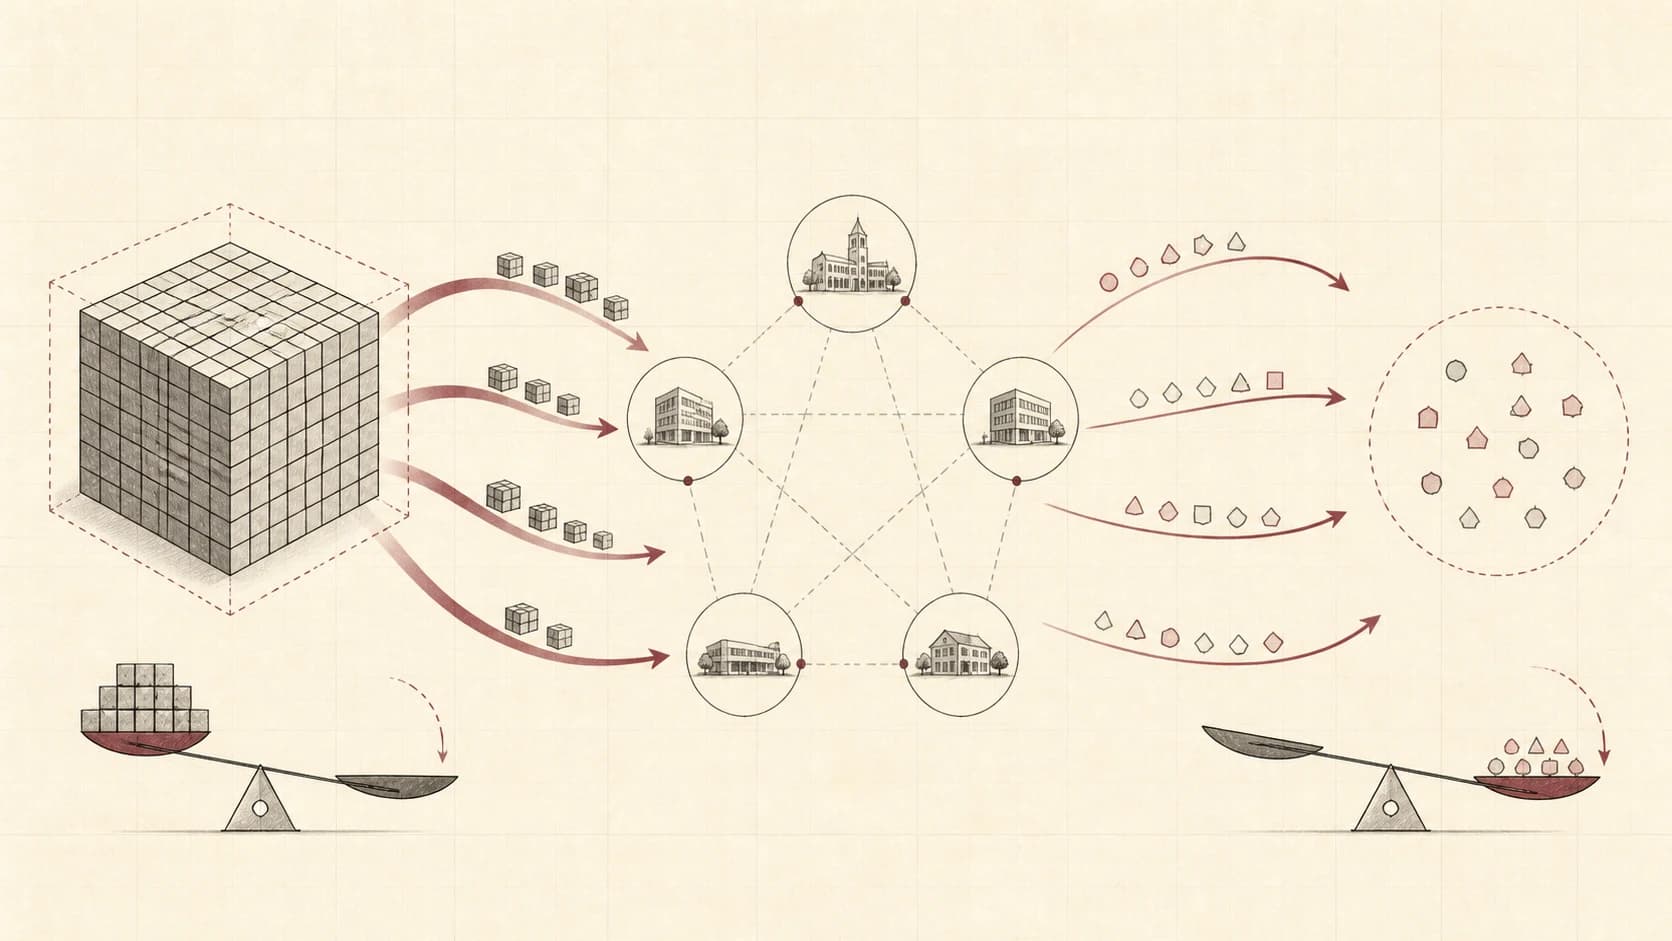
Compara modelos y prototipos en DFL: bytes por mensaje, coste acumulado, cuantización y calidad objetivo bajo restricciones de red.
5 min de lecturaNota de investigación
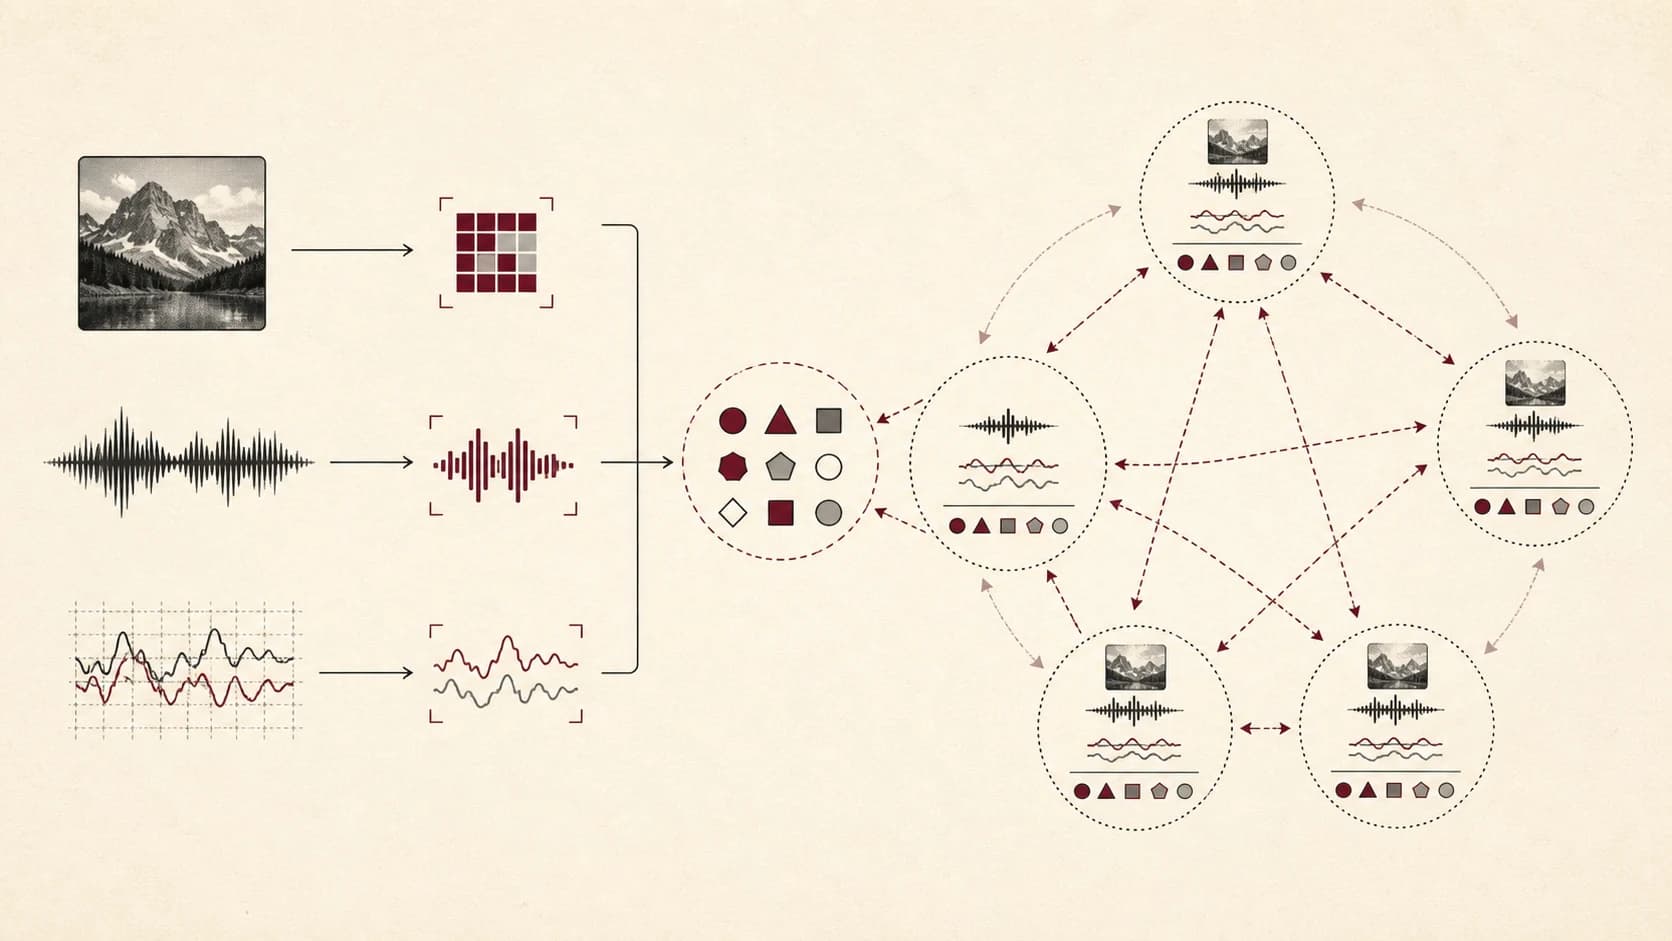
Cómo funciona Modalis: prototipos multimodales, gating y alineación en DFL. Resultados publicados, límites y propuestas de ablación.
5 min de lecturaNota de investigación
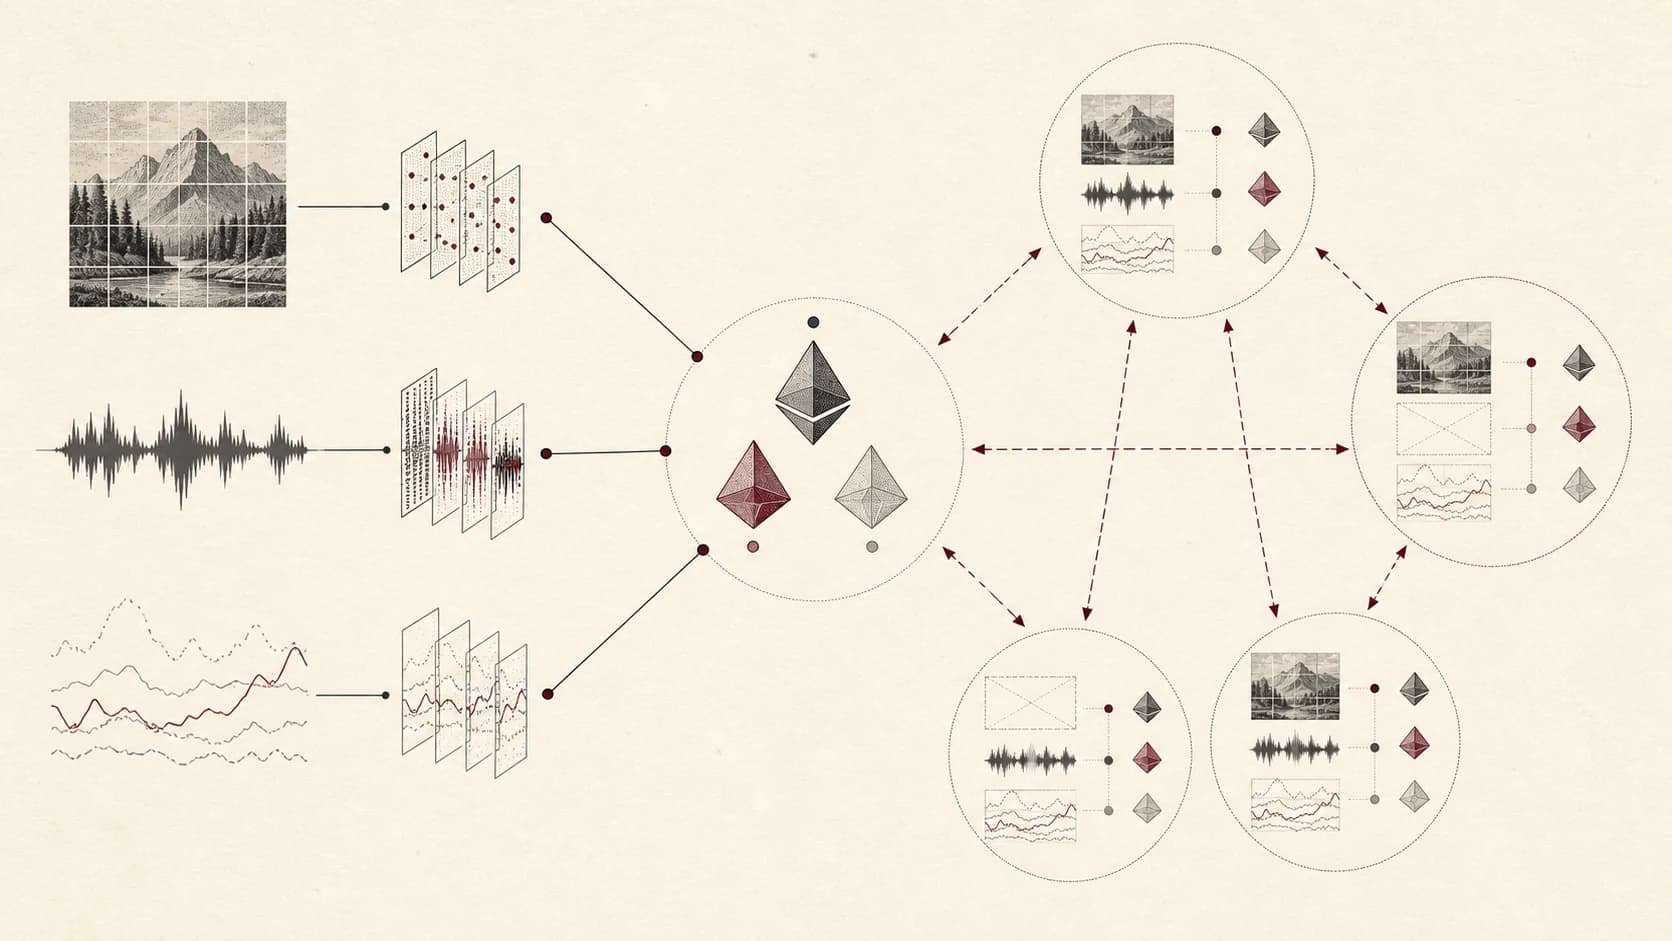
Aprendizaje federado multimodal con datos non-IID y sensores ausentes: máscaras, prototipos y evaluación por modalidad y cliente.
Este sitio carga analítica opcional de Google y proveedores externos de analítica solo si aceptas. Puedes rechazarla y seguir usando la web con normalidad.