4 min de lecturaGuía
Privacidad, agregación segura y robustez en DFL
Combina privacidad diferencial, agregación segura y DFL robusto con supuestos explícitos, amenazas locales y evaluación conjunta.
Notas de investigación y guías técnicas sobre aprendizaje federado, IA distribuida, ciberdefensa, sistemas confiables y plataformas con privacidad.
Tema: IA confiable Quitar tema
7 artículos. Página 1 de 2.
4 min de lecturaGuía
Combina privacidad diferencial, agregación segura y DFL robusto con supuestos explícitos, amenazas locales y evaluación conjunta.
5 min de lecturaGuía
LLMs para ciberseguridad: casos de uso en el SOC, evidencia, permisos y evaluación. Cómo pasar de un resumidor a un asistente con herramientas.
4 min de lecturaGuía
Mitigación con LLMs: playbooks, evidencia, permisos, idempotencia y recuperación. Convierte recomendaciones en acciones comprobables.
3 min de lecturaGuía
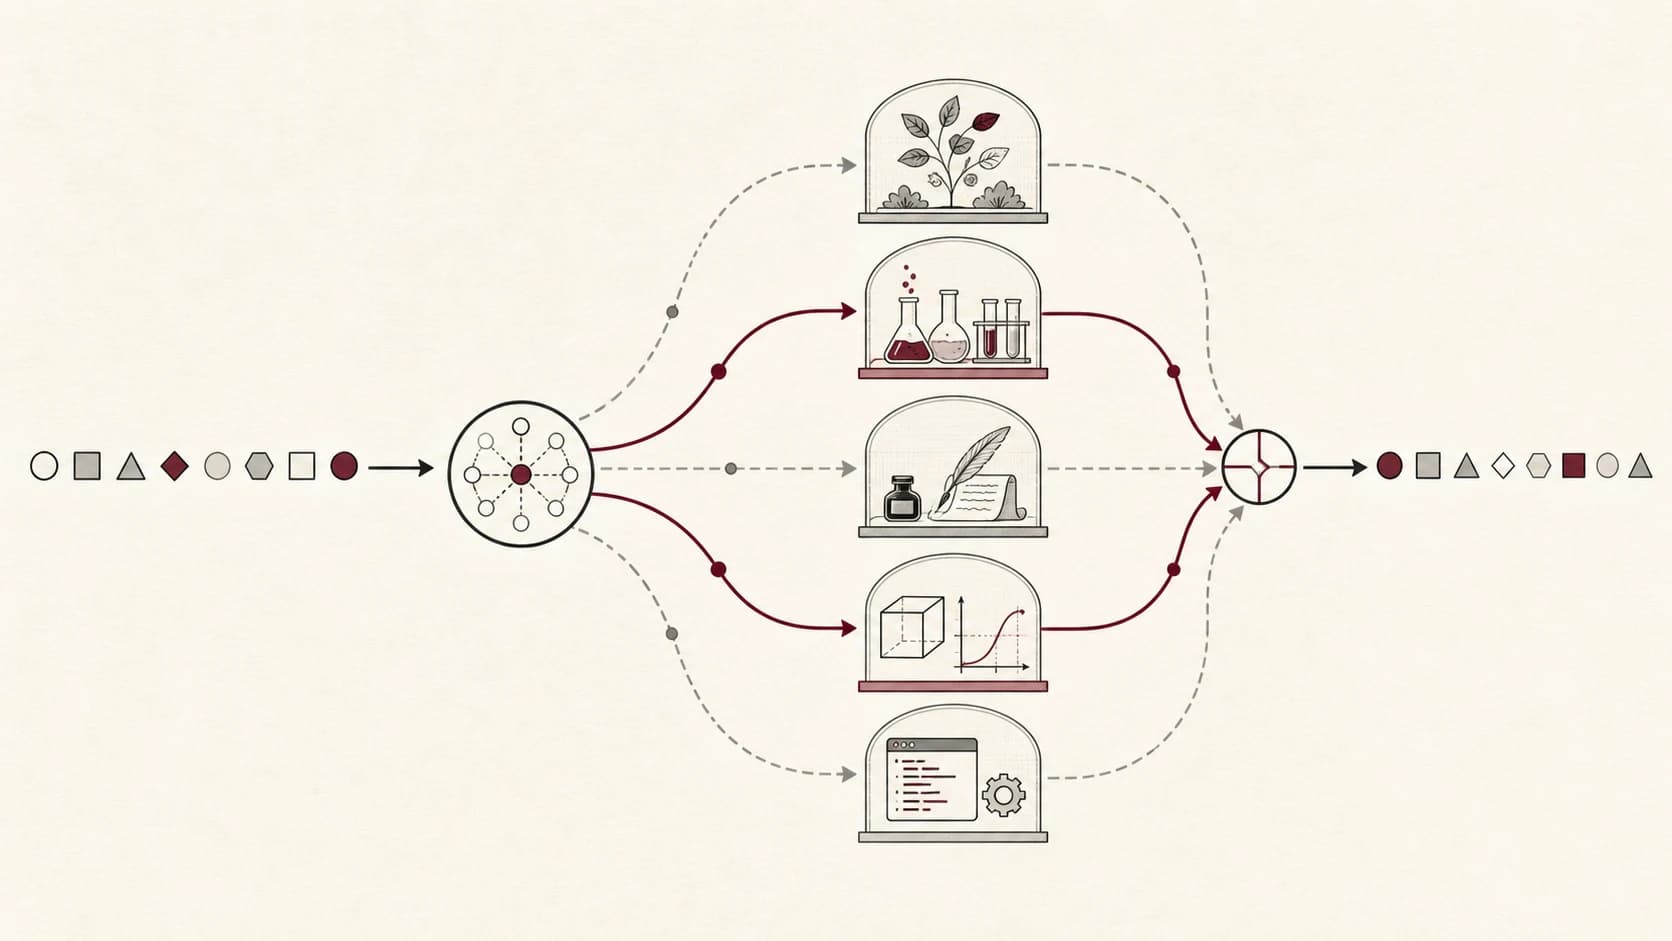
Cómo funcionan los LLMs MoE: routing, parámetros activos, memoria, balanceo y evaluación de latencia y calidad en español e inglés.
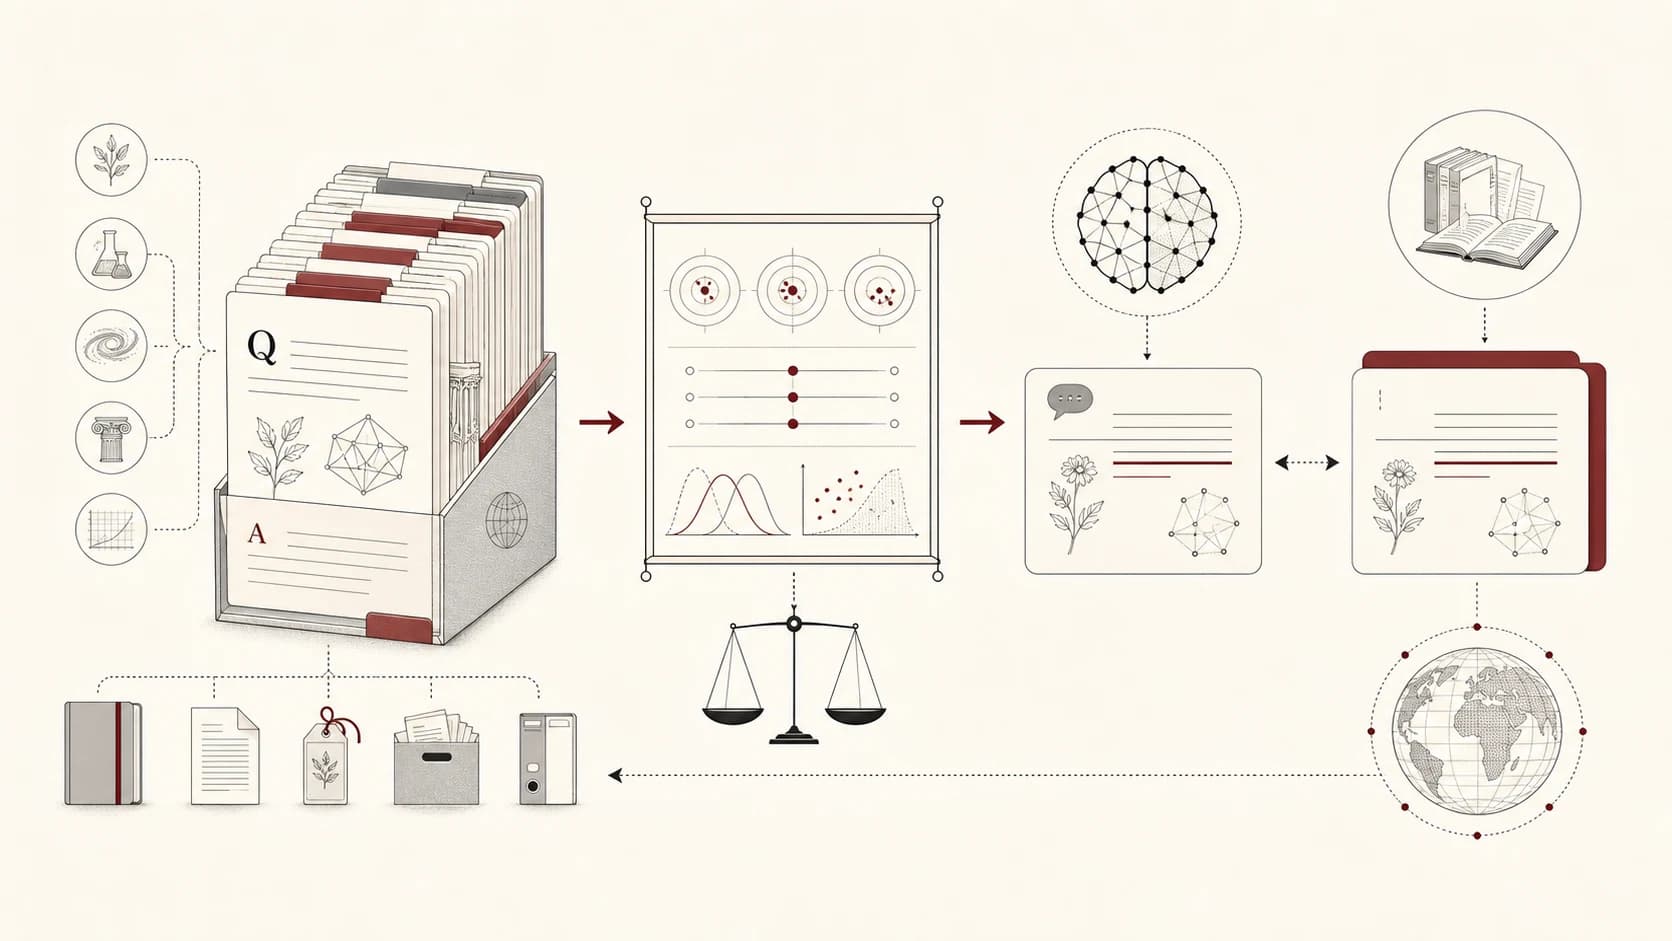
4 min de lecturaGuía
Construye golden sets para LLMs y RAG con ejemplos, adjudicación, particiones sin filtración y casos de seguridad en español e inglés.
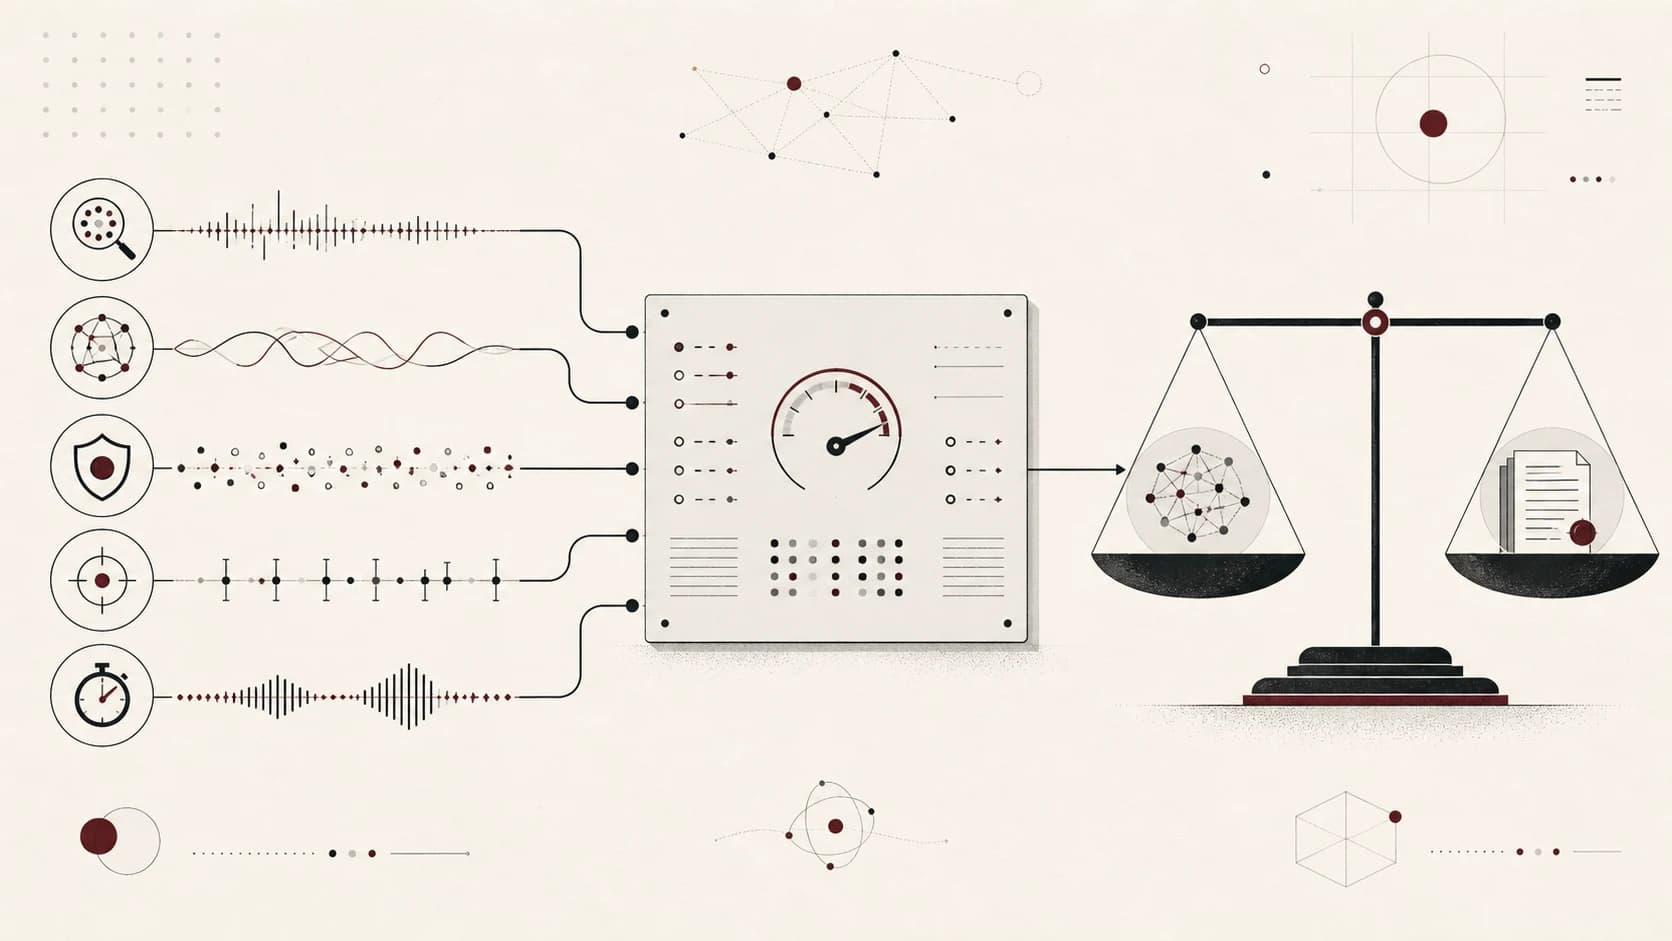
4 min de lecturaGuía
Métricas de LLMs y RAG: recall, citas, acciones inseguras, calibración, latencia e incertidumbre. Define denominadores y compara versiones.
Este sitio carga analítica opcional de Google y proveedores externos de analítica solo si aceptas. Puedes rechazarla y seguir usando la web con normalidad.