Situational awareness es la capacidad de entender qué ocurre, dónde ocurre, por qué importa y qué puede ocurrir después. En ciberdefensa, esa comprensión suele estar fragmentada entre sensores, logs, dominios de red, organizaciones y analistas.
El aprendizaje federado descentralizado puede ayudar porque convierte observaciones distribuidas en comportamiento de modelo compartido sin exigir que cada participante revele telemetría bruta.
De telemetría a contexto compartido
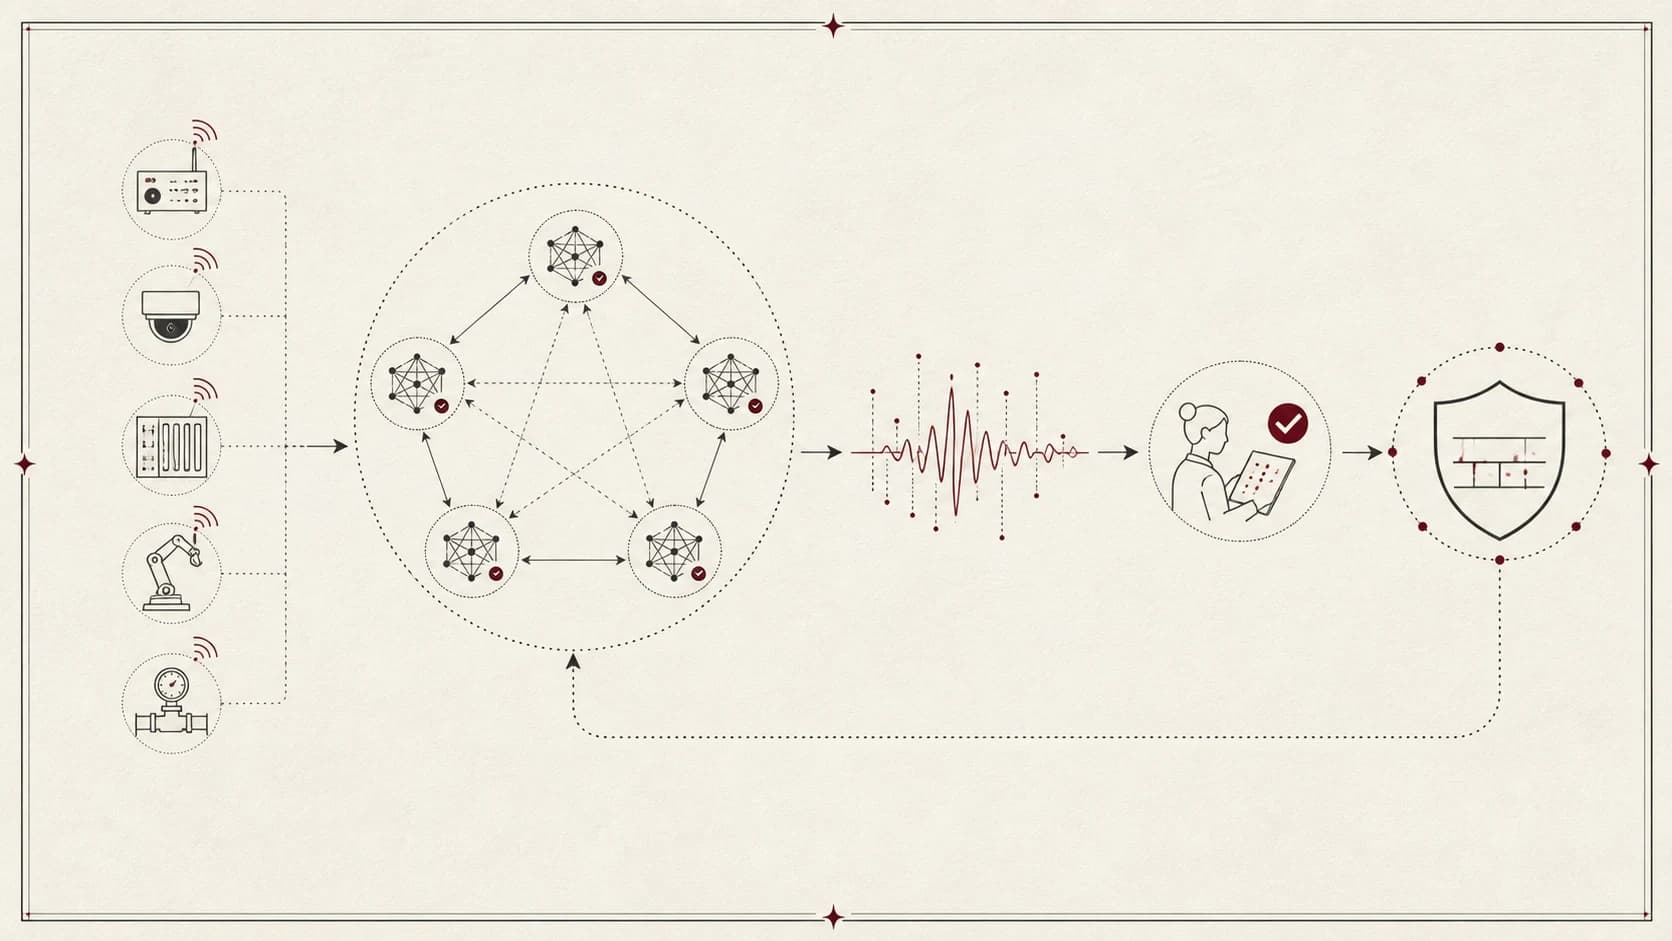
Un sistema DFL puede aprender de eventos locales preservando los límites de datos de cada participante. Cada nodo mantiene sus propias trazas, pero contribuye a un modelo compartido o a un proceso compartido de evaluación.
Para situational awareness, la salida del modelo es solo una señal. La vista útil combina:
- scores de anomalía,
- confianza local,
- acuerdo entre peers,
- indicadores de deriva,
- señales de reputación,
- resultados recientes de mitigación.
Descentralización en este contexto
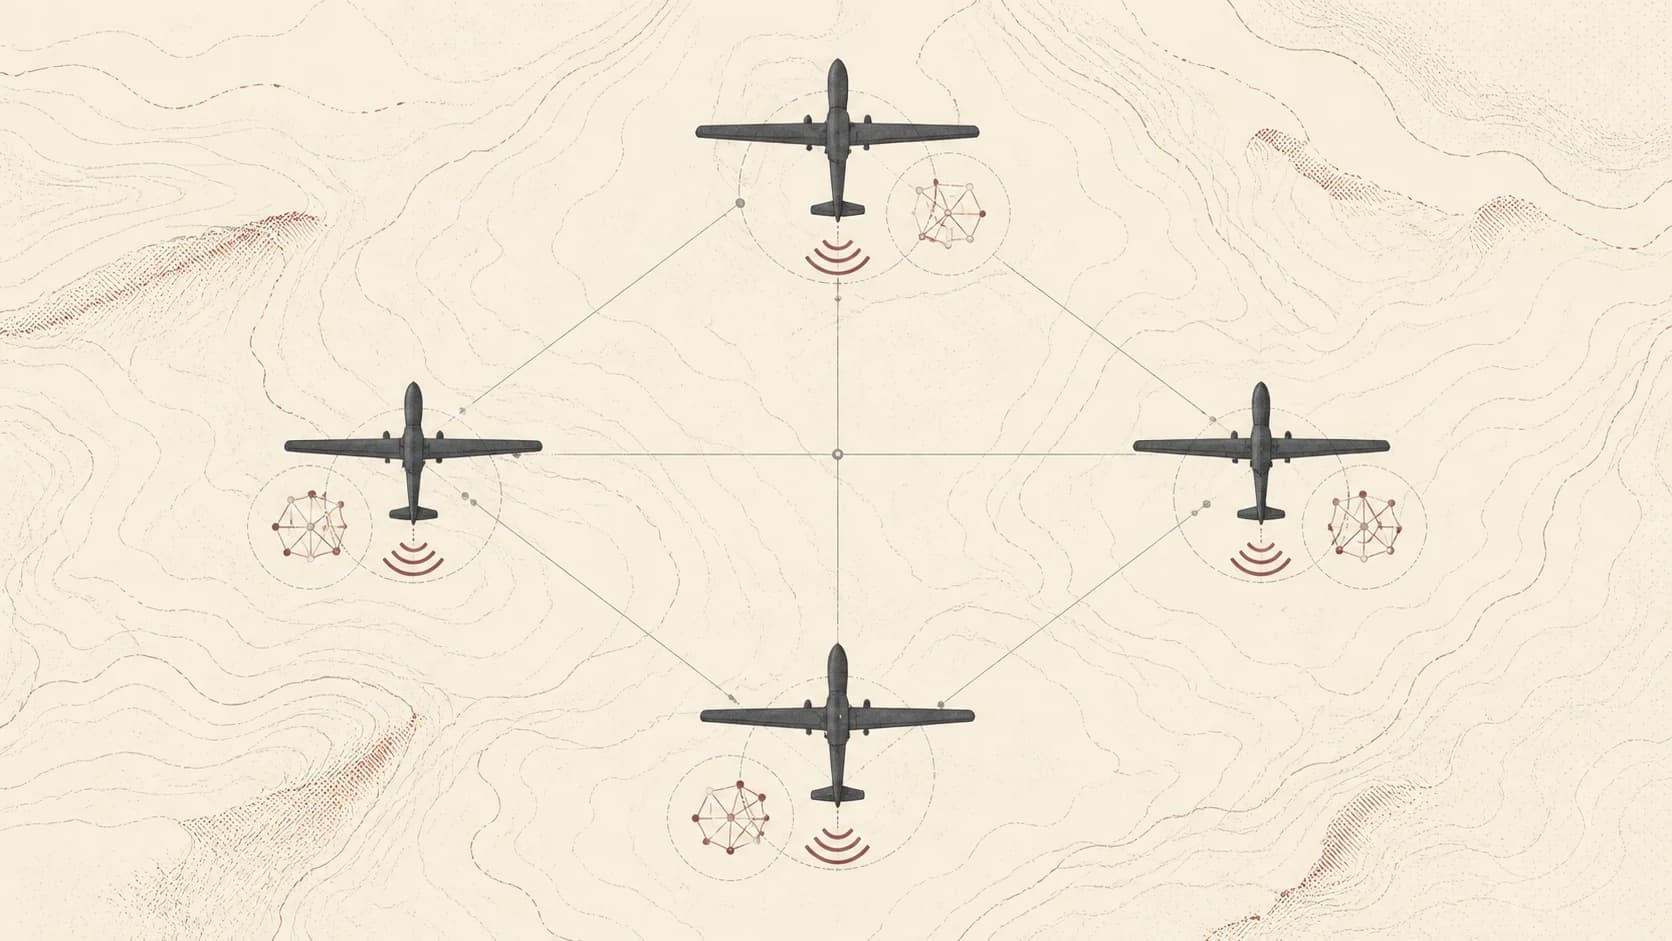
Los dashboards centralizados son útiles, pero crean cuellos de botella operativos y de privacidad. En ciberdefensa federada, algunos participantes pueden ser agencias, empresas, dominios edge o nodos tácticos que no pueden enviar telemetría bruta a un backend común.
DFL permite plantear otra pregunta: ¿puede la red construir una visión útil del panorama de amenazas mientras cada participante mantiene control sobre sus datos?
Awareness confiable
La parte difícil es la confianza. Si las actualizaciones de peers están envenenadas, llegan tarde o tienen sesgo, la imagen compartida se vuelve poco fiable. Por eso el situational awareness debe incluir señales de confianza sobre el propio modelo.
Un sistema robusto debería exponer incertidumbre, desacuerdo entre peers y deriva. Awareness no es solo "qué predice el modelo"; también es "cuánto confiamos en esa predicción bajo las condiciones actuales".
Idea clave
El situational awareness en DFL debería tratarse como una capa de evidencia, no solo como un dashboard. Una vista útil de ciberdefensa combina salida del modelo con evidencia de confianza: qué cambió, qué peers están de acuerdo, dónde existe incertidumbre y qué debería inspeccionarse después.
Pregunta abierta de investigación
¿Cuánto contexto puede compartir una federación para mejorar el awareness antes de que las propias señales compartidas se conviertan en inteligencia operativa sensible?
El acuerdo entre nodos no siempre es evidencia independiente
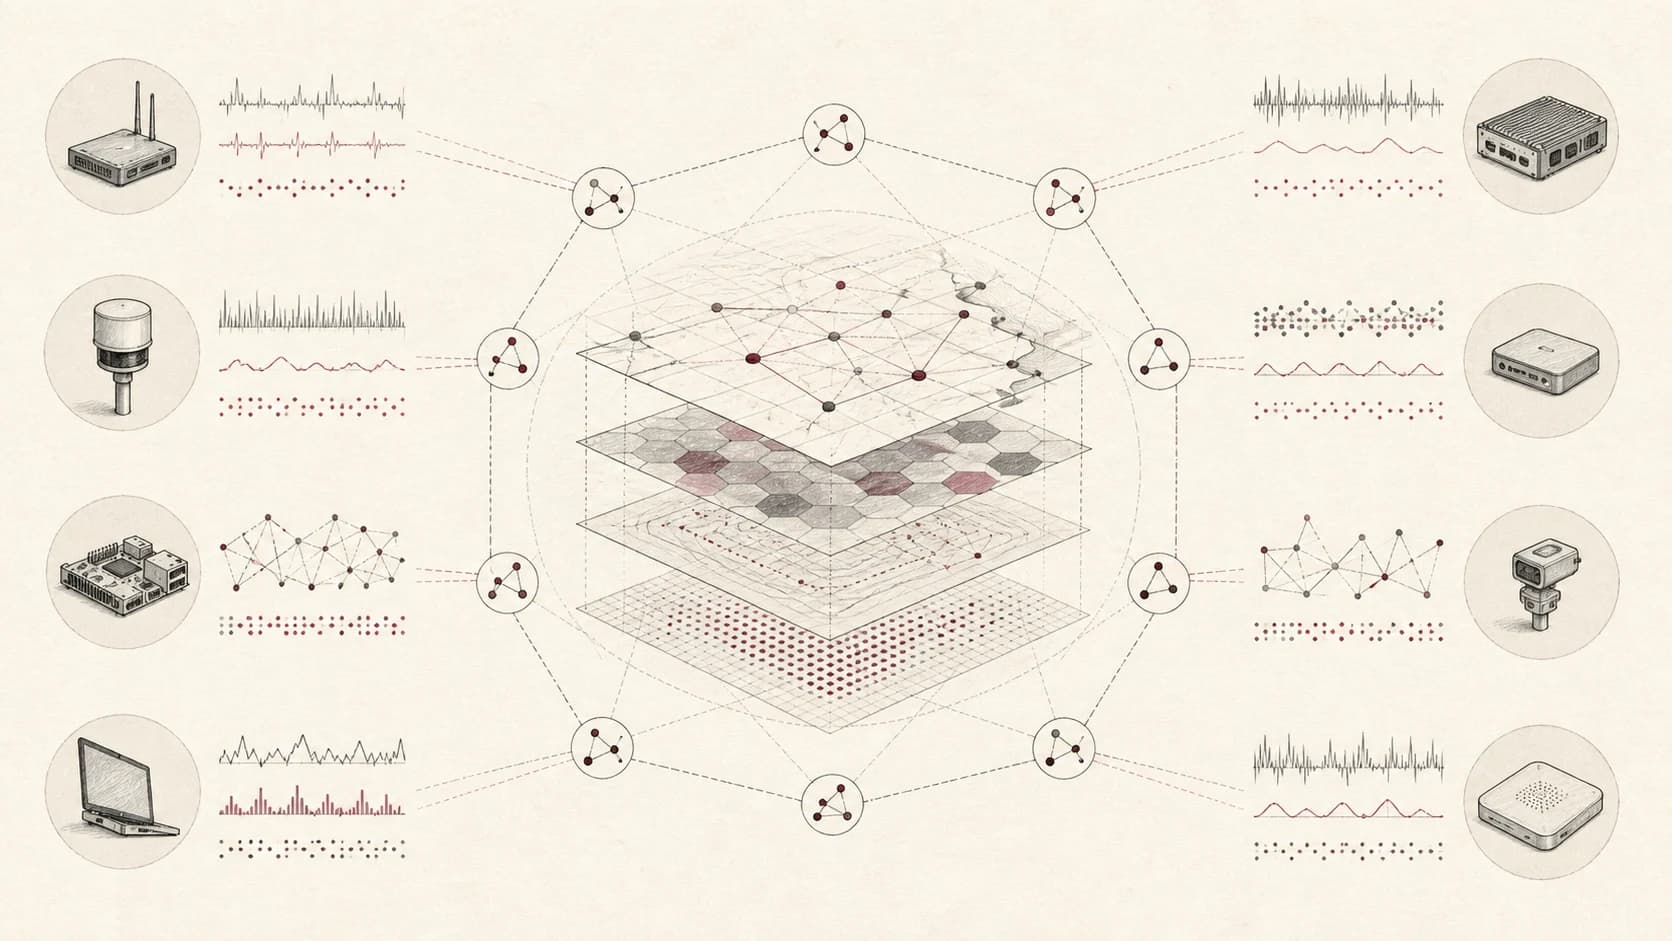
Cinco sensores que repiten el mismo informe no aportan cinco confirmaciones. Tampoco lo hacen cinco modelos entrenados con actualizaciones muy similares. Conserva el origen de cada observación y distingue diversidad de sensores, de datos y de fuentes. Una vista de situación debería mostrar tanto apoyo como contradicciones, con su ventana temporal.
Propongo describir cada señal mediante activo, intervalo observado, origen, cobertura y estado de verificación. La cobertura responde a una pregunta distinta de la confianza: qué parte del entorno se ha observado realmente. Un modelo puede estar muy seguro sobre una zona pequeña y no tener ninguna información sobre el resto.
Compartir contexto sin convertirlo en órdenes
Para intercambiar inteligencia estructurada, STIX 2.1 de OASIS ofrece objetos y relaciones para describir información de amenazas. Adoptar un formato común facilita interoperabilidad, pero no verifica la veracidad de lo que contiene. El origen y las restricciones de difusión deben acompañar a la información.
Un patrón útil es mostrar tres estados: observado, inferido y pendiente de contrastar. Si falta telemetría, representa ausencia de cobertura en vez de pintar el activo como seguro. Si caduca una evidencia, retírala del conjunto activo y conserva su historial para auditoría.
Una prueba de utilidad para el analista
Entrega la misma secuencia de eventos con y sin contexto federado. Mide cuánto tarda el analista en identificar el activo afectado, qué hipótesis descarta y cuántas afirmaciones necesita corregir. Son criterios de evaluación propuestos, no resultados medidos en este artículo.
El estudio Flighter conecta contexto y fiabilidad de participantes. La nota sobre ese mecanismo profundiza en esa decisión, mientras el ciclo completo de ciberdefensa sitúa la vista de situación dentro de la respuesta.