4 min de lecturaGuía
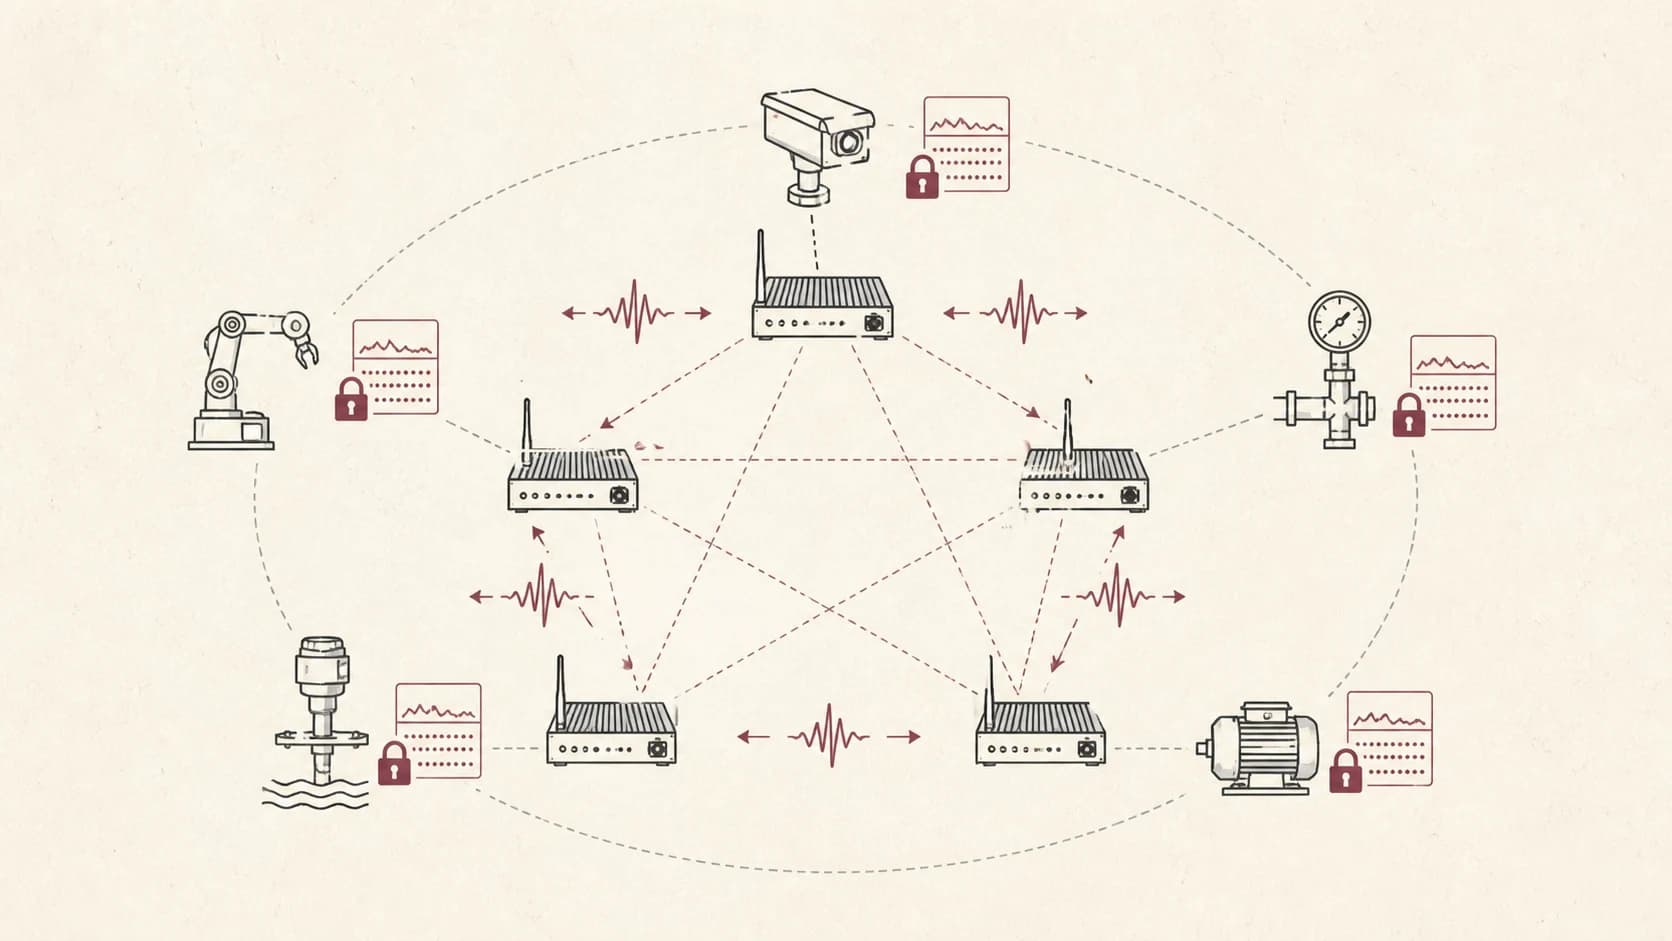
Privacidad, agregación segura y robustez en DFL
Combina privacidad diferencial, agregación segura y DFL robusto con supuestos explícitos, amenazas locales y evaluación conjunta.
Notas de investigación y guías técnicas sobre aprendizaje federado, IA distribuida, ciberdefensa, sistemas confiables y plataformas con privacidad.
Tema: IA confiable Quitar tema
14 artículos. Página 1 de 3.
4 min de lecturaGuía
Combina privacidad diferencial, agregación segura y DFL robusto con supuestos explícitos, amenazas locales y evaluación conjunta.
5 min de lecturaNota de investigación
Preguntas abiertas en DFL robusto: grafos dinámicos, contexto manipulado, privacidad, modalidades ausentes y experimentos para avanzar.
5 min de lecturaGuía
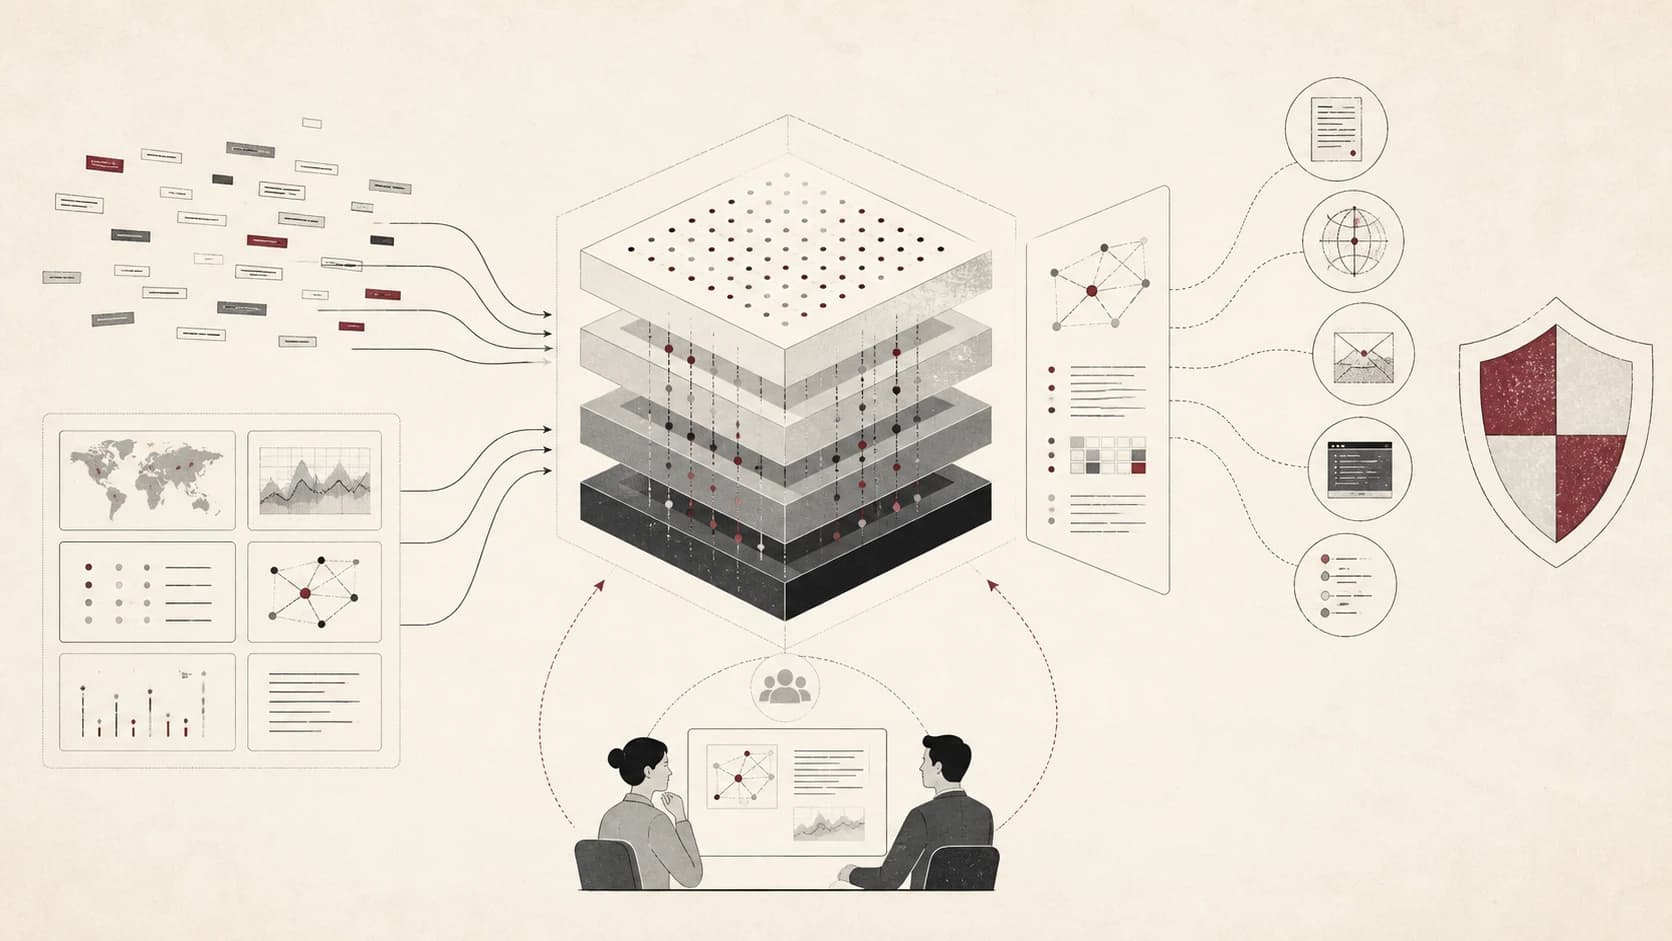
LLMs para ciberseguridad: casos de uso en el SOC, evidencia, permisos y evaluación. Cómo pasar de un resumidor a un asistente con herramientas.
4 min de lecturaNota de investigación
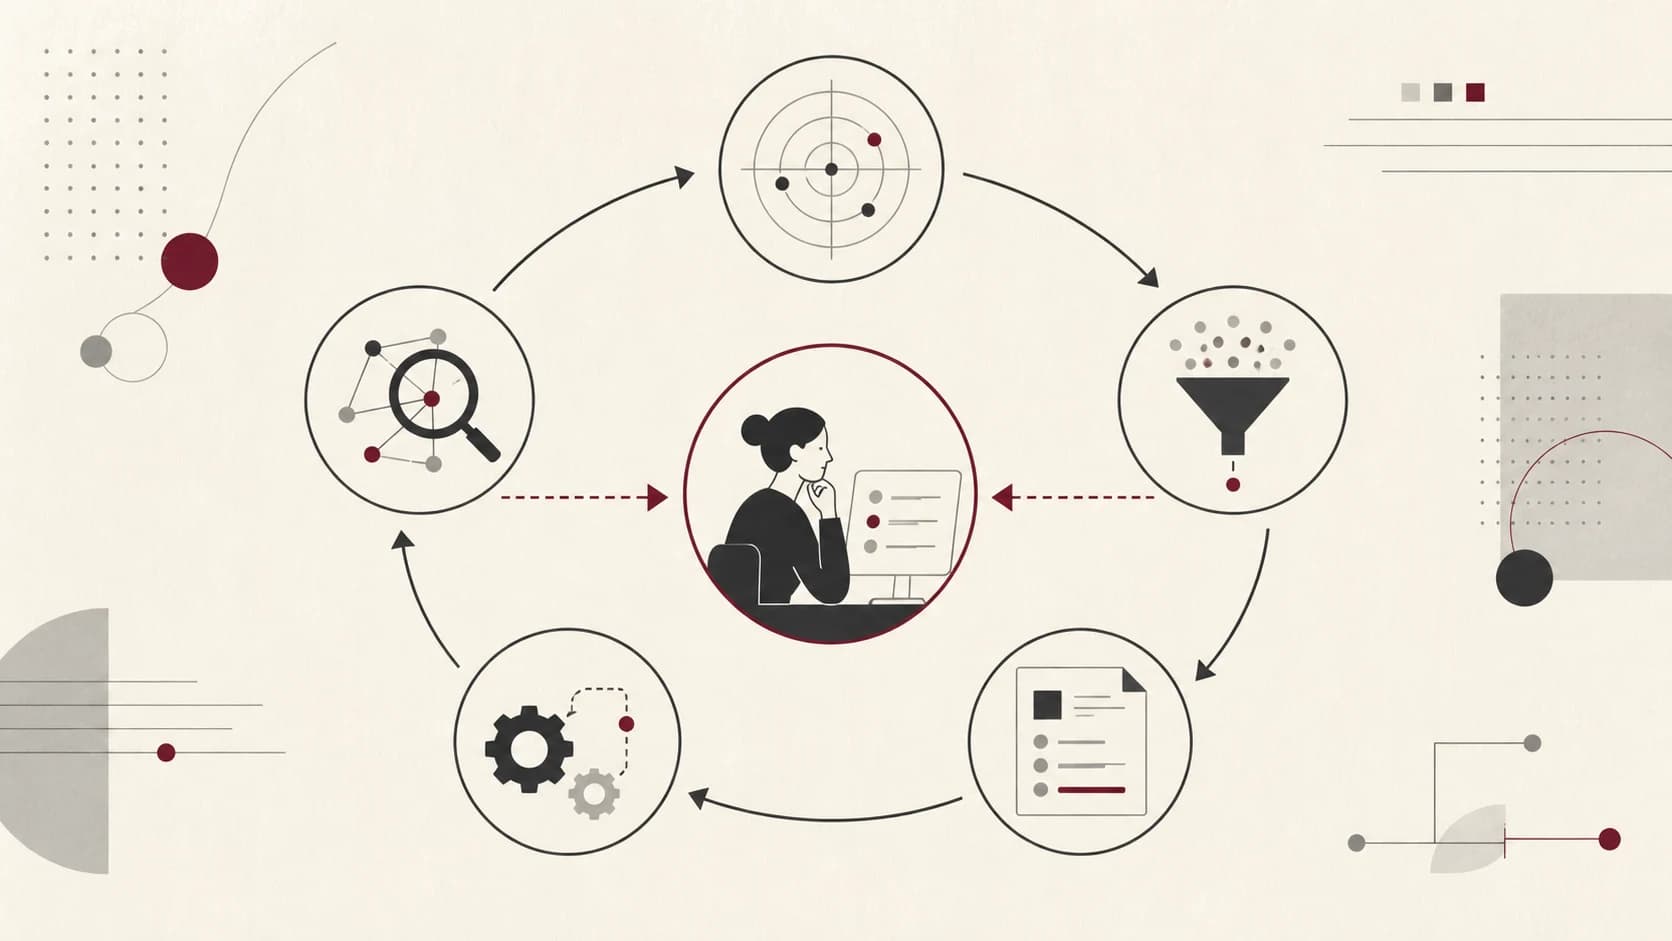
Ciberdefensa autónoma con LLMs: estados, límites de acción, recuperación y métricas para evaluar utilidad y seguridad por separado.
4 min de lecturaGuía
Mitigación con LLMs: playbooks, evidencia, permisos, idempotencia y recuperación. Convierte recomendaciones en acciones comprobables.
4 min de lecturaNota de investigación
P-RAG frente a RAG contextual: memoria en parámetros, actualización, permisos y procedencia para conocimiento de ciberseguridad.
Este sitio carga analítica opcional de Google y proveedores externos de analítica solo si aceptas. Puedes rechazarla y seguir usando la web con normalidad.