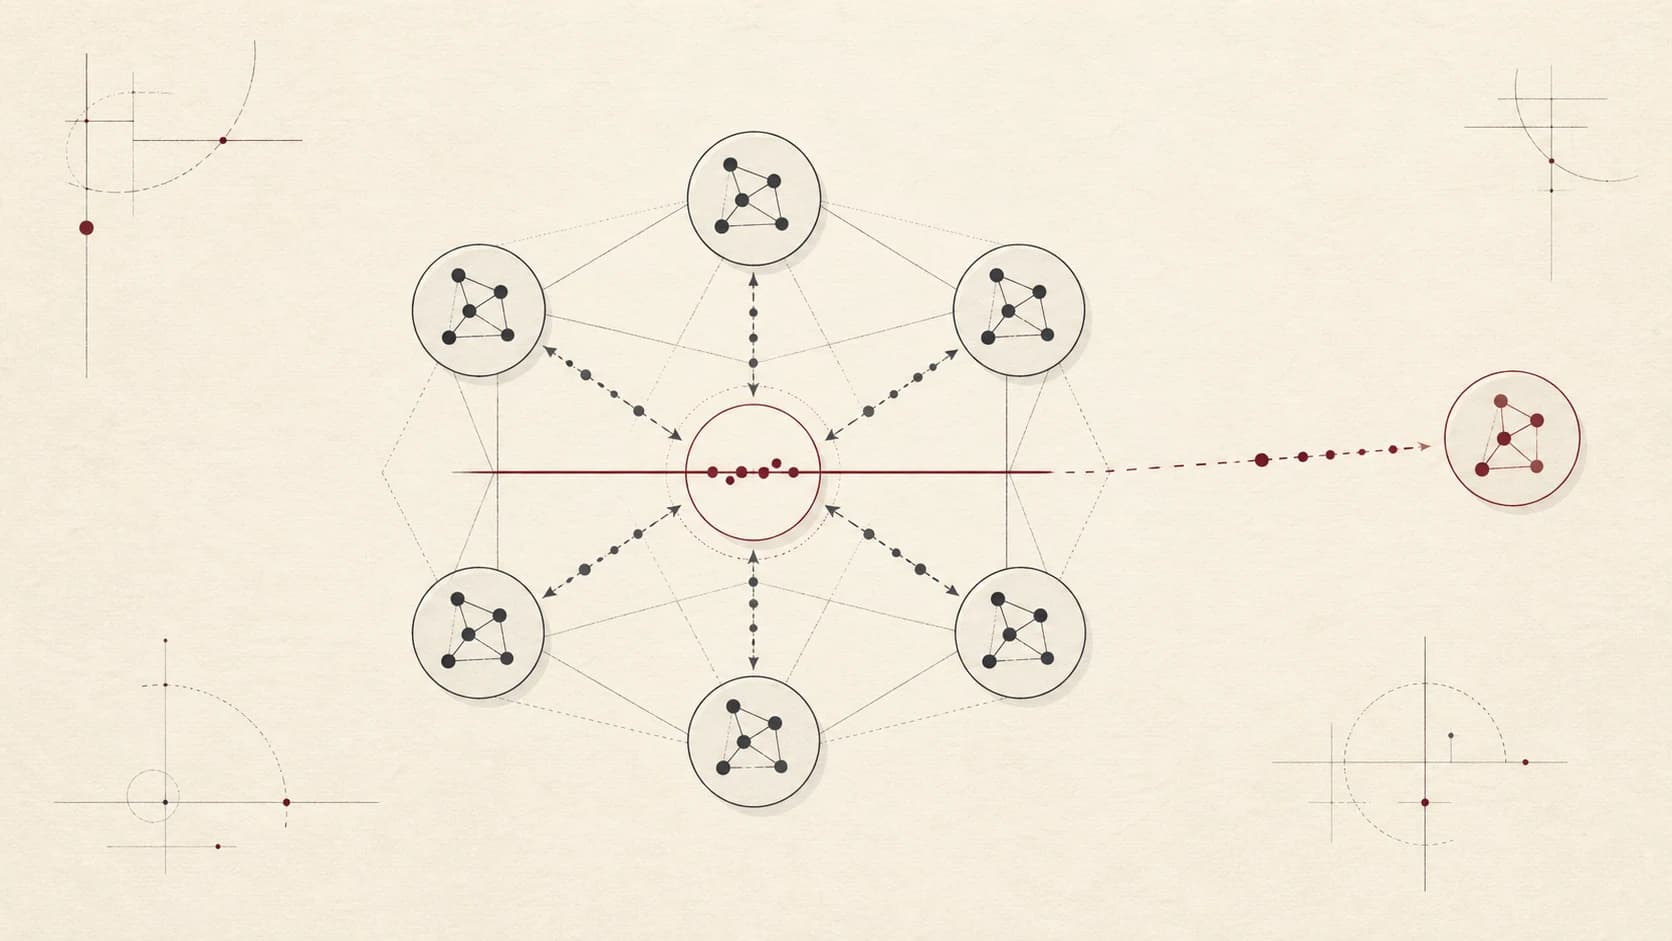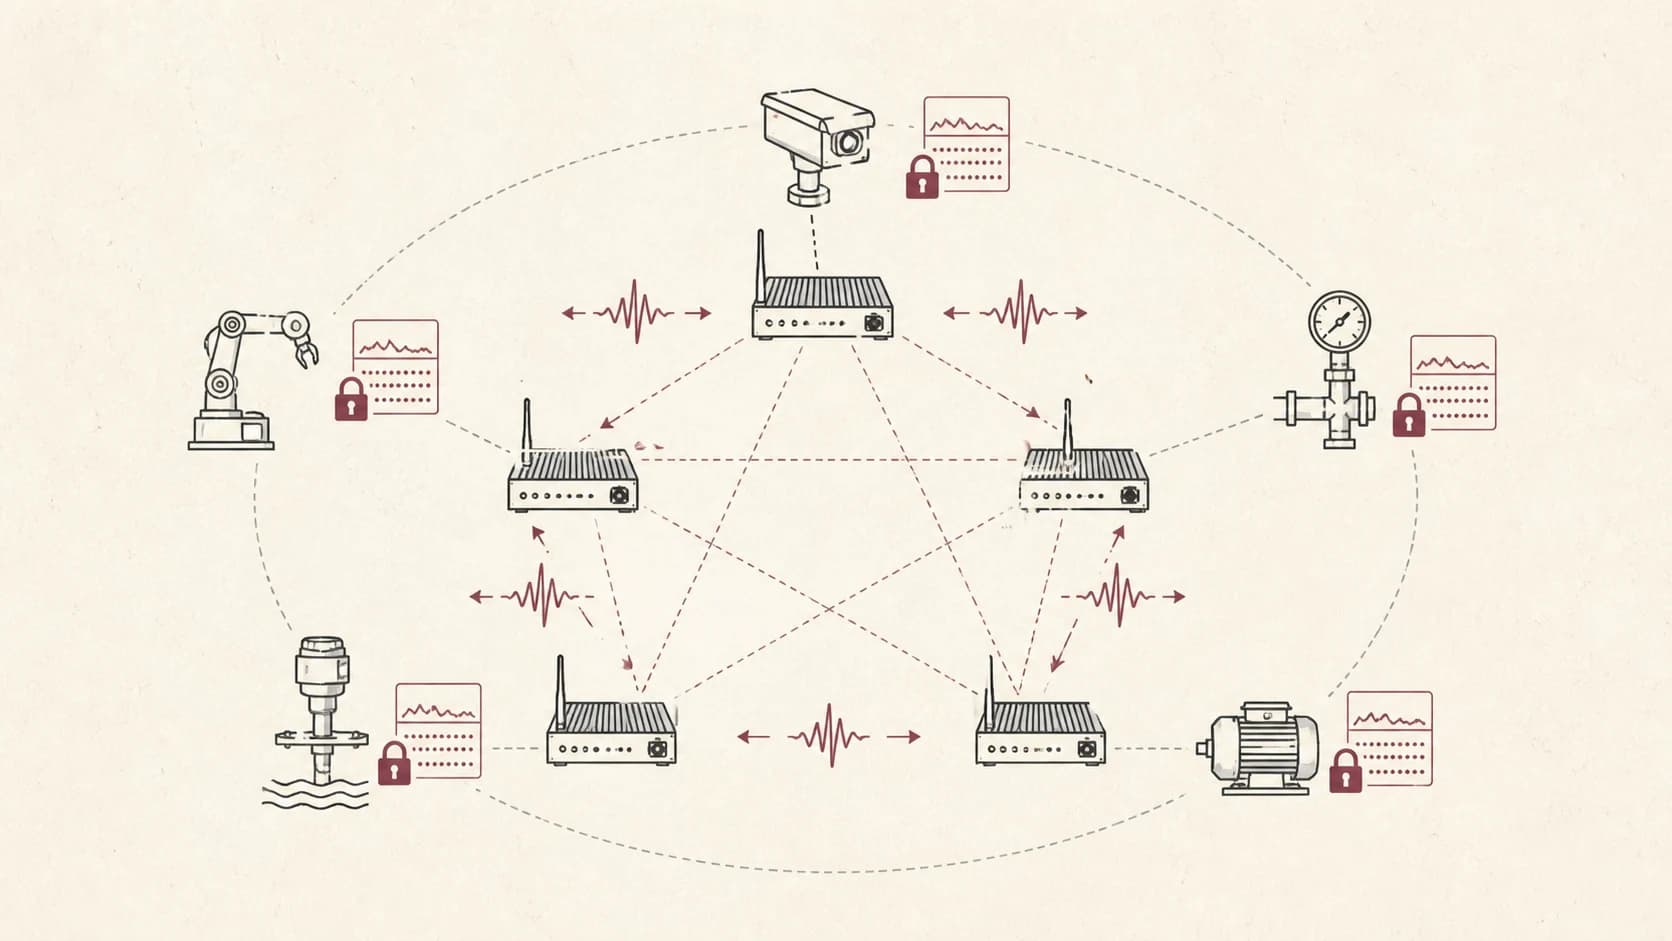
La monitorización de seguridad IoT suele depender de trazas de paquetes, huellas de dispositivo y patrones de comportamiento que no deberían salir de su entorno local. El aprendizaje federado descentralizado ofrece una forma de colaborar sin convertir la centralización de telemetría bruta en la opción por defecto.
Aprendizaje local en edge
Cada gateway o cluster de dispositivos puede entrenar localmente usando sus propias observaciones. El artefacto compartido es una actualización acotada del modelo, no la traza bruta.
Esto importa porque la telemetría IoT puede revelar detalles operativos sensibles: inventario de dispositivos, rutinas, topología de red y superficie de ataque.
Presupuestos de privacidad
La privacidad no debería ser una configuración estática. Un dispositivo de bajo riesgo y un activo crítico no tienen por qué usar el mismo presupuesto o cadencia de reporte.
Los presupuestos de privacidad adaptativos pueden reaccionar a:
- nivel de amenaza,
- criticidad del activo,
- deriva del modelo,
- intensidad de ataque observada,
- restricciones regulatorias u organizativas.
Realismo operativo
La parte difícil es hacer el sistema realista. Los entornos IoT tienen cómputo limitado, conectividad intermitente y datos heterogéneos. Un diseño DFL útil debe ser ligero, robusto ante peers ausentes y explícito sobre qué garantías de seguridad proporciona realmente.
Para operadores, la salida debería ser más que un score. Debería incluir una explicación del comportamiento del dispositivo afectado, confianza e incertidumbre, y los límites de datos respetados al producir esa evaluación.
Idea clave
La seguridad IoT con preservación de privacidad solo es útil si mantiene honestidad operativa: el sistema debería indicar qué aprendió, qué datos no salieron del límite local, cuánta confianza tiene la evaluación y si los operadores tienen contexto suficiente para actuar.
Pregunta abierta de investigación
¿Cómo pueden reaccionar los presupuestos de privacidad adaptativos a la intensidad de amenaza sin convertirse en un canal lateral que revele información sensible sobre activos locales?
Definir qué se protege antes de elegir epsilon
Una garantía de privacidad diferencial necesita una unidad protegida. Puede ser un flujo, una sesión, un dispositivo o toda la contribución de una organización. Proteger una fila no equivale a proteger un dispositivo que genera miles de filas correlacionadas. Especifica además quién observa las actualizaciones: un vecino, varios participantes coludidos o un servicio de monitorización.
La combinación de recorte, ruido y contabilidad de privacidad tiene una base formal en Deep Learning with Differential Privacy. Añadir ruido arbitrario no basta. El presupuesto acumulado depende de las publicaciones y del mecanismo, y no se reinicia porque cambie el nivel de amenaza.
Un experimento útil para gateways IoT
Como propuesta de evaluación, separa los datos por dispositivo y por tiempo antes de construir ventanas. Si ventanas del mismo flujo aparecen en entrenamiento y test, el resultado puede medir memorización. Compara un detector exclusivamente local, FL con servidor y DFL con la misma preparación de datos.
| Pregunta | Medición propuesta |
|---|---|
| ¿Detecta dispositivos nuevos? | Recall en dispositivos retenidos para test |
| ¿Es sostenible? | Falsas alarmas por dispositivo y día |
| ¿Cabe en el gateway? | Memoria máxima y tiempo de inferencia |
| ¿Qué exposición queda? | Evaluación de filtración y presupuesto acumulado |
La agregación segura de Bonawitz y colaboradores oculta contribuciones individuales bajo un protocolo concreto. Su diseño con servidor no se convierte en peer-to-peer solo por cambiar el transporte.
Una política adaptativa debe tratar la intensidad de ataque como un dato potencialmente sensible. Publicar cuándo un nodo reduce su ruido puede revelar actividad local. La guía de privacidad y agregación robusta desarrolla esta interacción; los fundamentos de FL explican el punto de partida.