Los operadores de infraestructura crítica necesitan detección de anomalías, pero también privacidad y control operativo. En sistemas energéticos, la telemetría bruta puede exponer subestaciones, perfiles de carga, rutinas operativas y patrones sensibles de fallo.
La detección federada de anomalías es una forma de colaborar sin agruparlo todo.
Por qué los sistemas energéticos son distintos
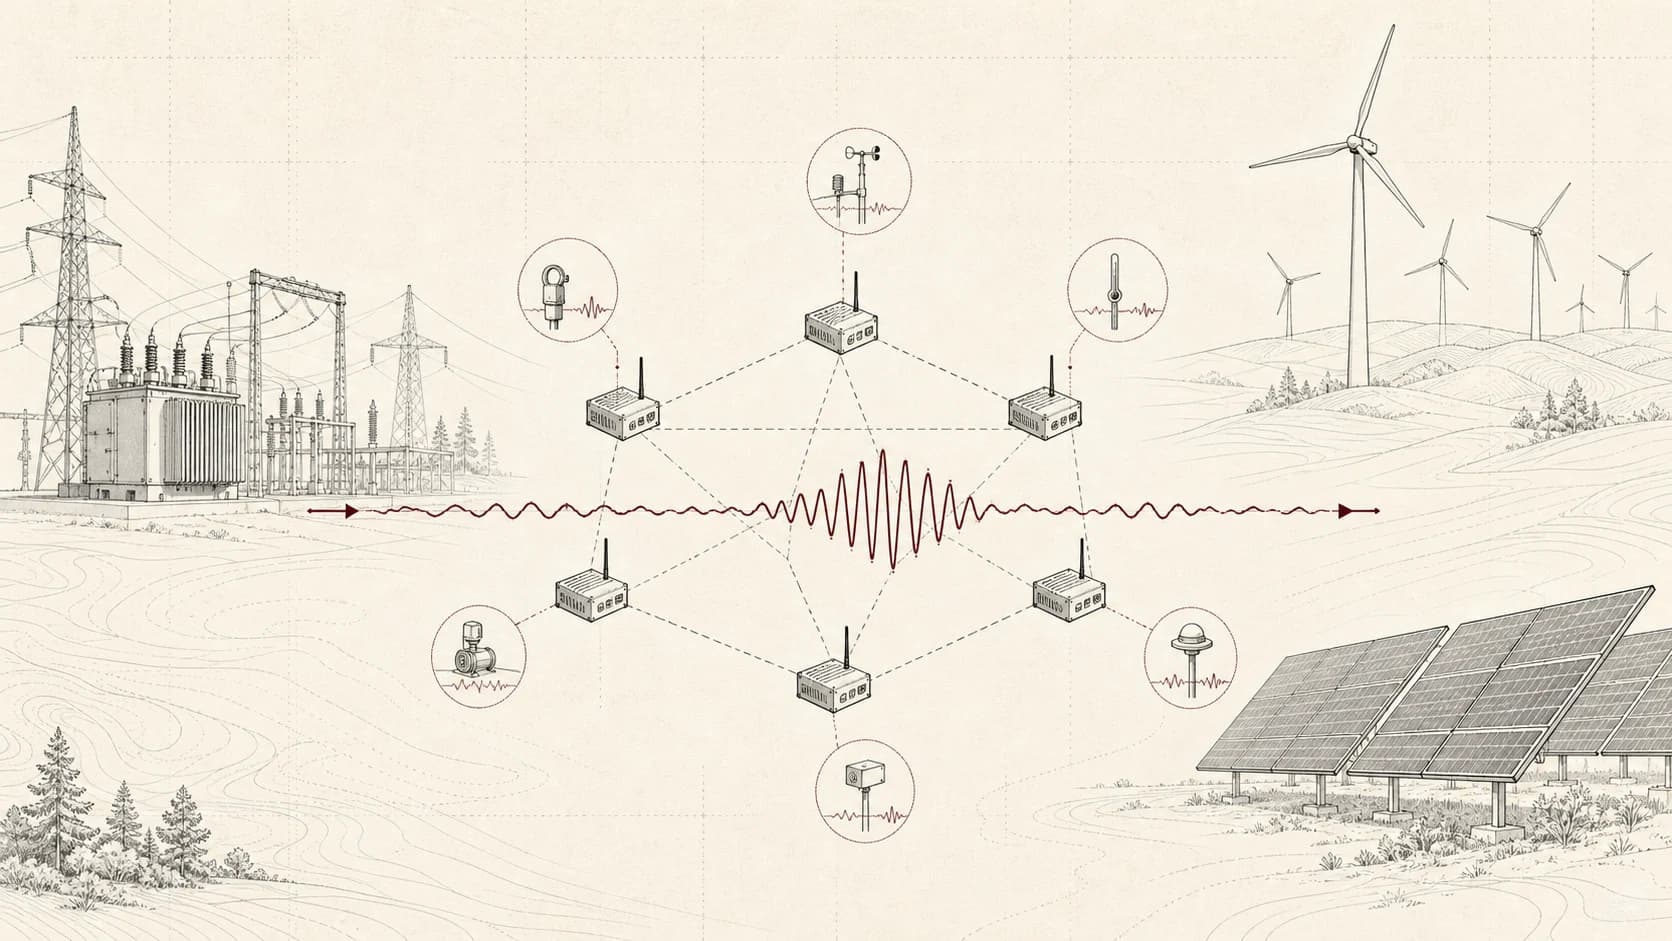
La telemetría de smart grids es temporal, heterogénea y dependiente del contexto. La misma señal puede ser normal en un estado operativo y sospechosa en otro.
Eso significa que los modelos de detección necesitan contexto:
- nivel de amenaza,
- criticidad del activo,
- estacionalidad,
- deriva del modelo,
- restricciones operativas locales.
Patrón de aprendizaje descentralizado
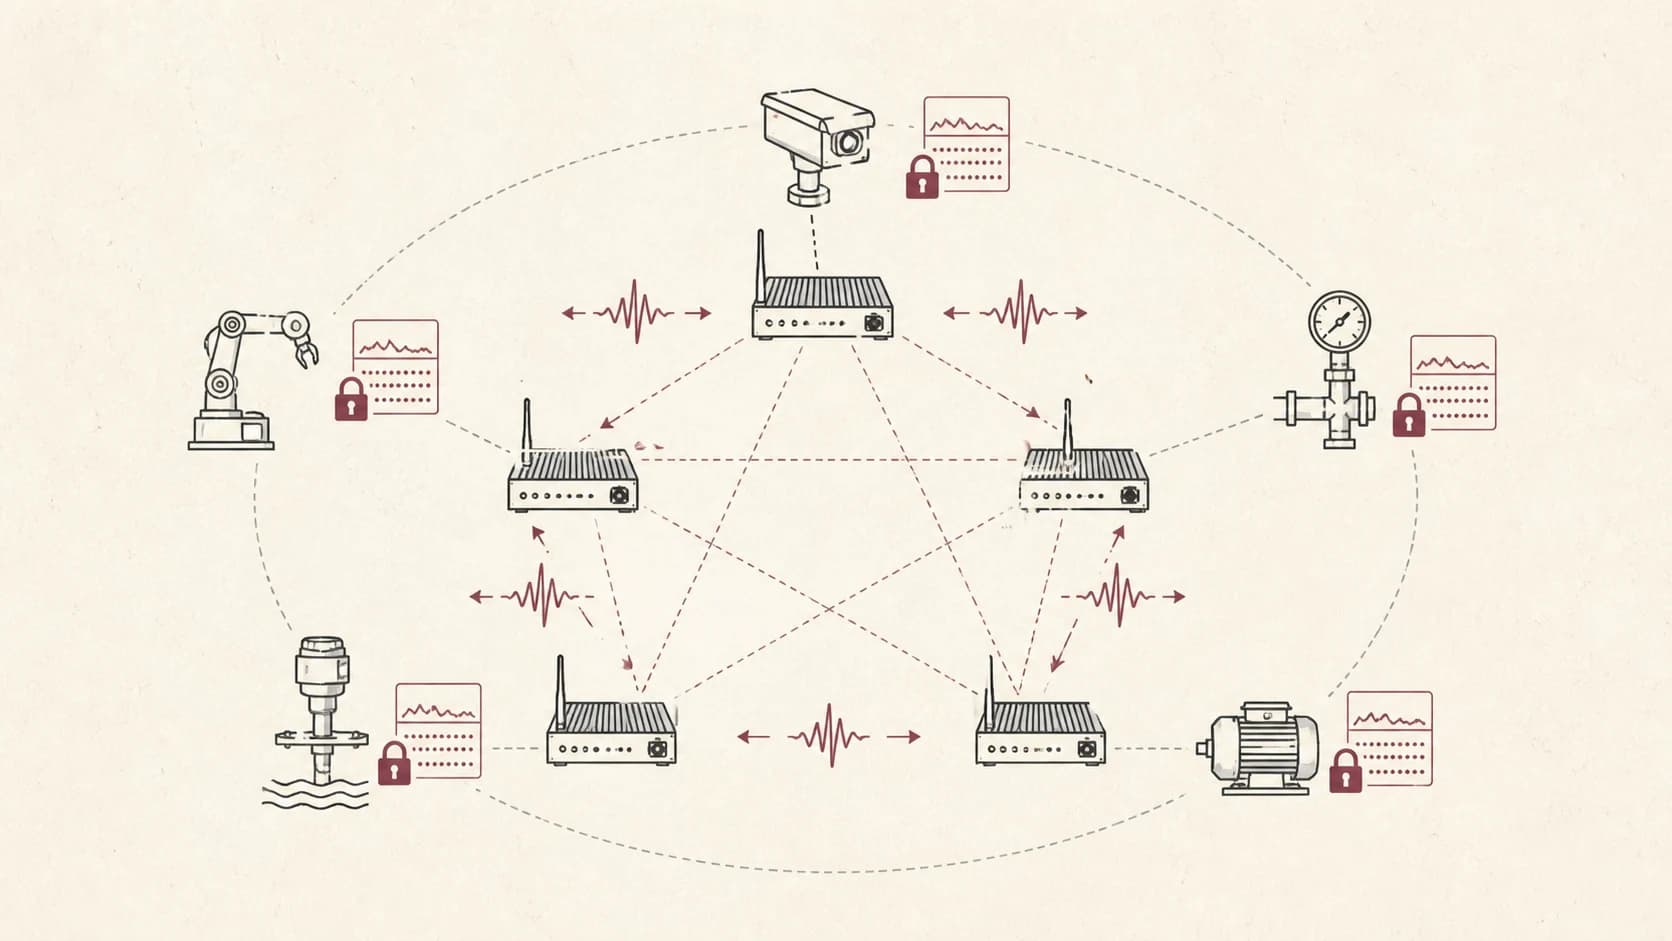
Cada nodo de monitorización puede entrenar sobre series temporales locales y compartir actualizaciones del modelo o señales destiladas con peers. El objetivo es detectar ciberataques y anomalías preservando control sobre datos industriales sensibles.
Esto no es solo una característica de privacidad. También es una característica de disponibilidad y resiliencia: el sistema debería seguir aprendiendo aunque un servicio central no esté disponible.
Alertas confiables
La alerta debería explicar por qué una señal importa y si el modelo está operando en un régimen conocido. Si la deriva es alta, la alerta debería indicarlo. Si los peers discrepan, esa discrepancia forma parte de la evidencia.
La detección confiable de anomalías no consiste solo en levantar alertas. Consiste en hacer que las alertas sean suficientemente útiles para apoyar la mitigación.
En infraestructura crítica, la evidencia de alerta debe mantenerse acotada y auditable: activo afectado, ventana de anomalía, acuerdo entre peers, nivel de deriva, restricciones de seguridad y contexto operacional aprobado.
Idea clave
En infraestructura crítica, la detección federada de anomalías debería priorizar evidencia útil y acotada por encima del intercambio amplio de datos. La alerta debe ser explicable, auditable y estar alineada con restricciones operativas para ayudar a operadores a decidir si investigar, mitigar o seguir observando.
Pregunta abierta de investigación
¿Cómo pueden los sistemas energéticos federados distinguir anomalías ciber reales de cambios operativos locales cuando la telemetría bruta no puede agruparse de forma centralizada?
Evitar la fuga temporal en la evaluación
Un detector de series temporales puede parecer excelente si ve durante el entrenamiento fragmentos casi idénticos a los del test. Divide primero periodos, instalaciones y eventos; después construye las ventanas. Ajusta normalización y selección de características solo con entrenamiento. Reserva el periodo futuro para evaluar cambios de régimen, sin recalibrar el umbral con sus etiquetas.
Como ejemplo de diseño, una subida de consumo coincidente con un cambio de turno debe compararse con ese régimen operativo. Una desviación de señal aislada no demuestra un ciberataque. Conviene separar las etiquetas de anomalía física, fallo de sensor, mantenimiento autorizado e incidente confirmado.
Métricas que un operador puede interpretar
La precisión por punto puede esconder alarmas repetidas sobre un único evento. Informa de episodios detectados, demora desde el inicio, falsas alarmas por jornada y duración de las alarmas. Explica si aplicas alguna corrección que marque un evento completo como detectado tras acertar un solo punto: ese procedimiento cambia radicalmente la interpretación del resultado.
TemporalFED estudia series industriales mediante aprendizaje federado y analiza preparación temporal, rendimiento y recursos. Es una referencia metodológica relacionada; su escenario industrial químico no constituye validación directa en una red eléctrica. La transferencia a energía requiere datos y restricciones del dominio de destino.
Actualizar sin normalizar el ataque
Si el modelo aprende continuamente de una intrusión prolongada, puede acabar considerándola normal. Mantén una cola de ejemplos pendientes de revisión, compara con un modelo estable y conserva la posibilidad de retirar una actualización. La respuesta operativa puede alinearse con el marco de NIST SP 800-61 Rev. 3, sin atribuirle una validación del detector.
El ciclo DFL de monitorización y mitigación conecta estas medidas con la gestión de alertas.